
WinRmSrv – Gefährliche Wandlung
Plötzlich meldet Windows, dass die Anwendung WinRMSRV.exe Zugriff auf das private Netzwerk anfordert und die Firewall schlägt vor, dies nur in privaten Netzwerken zuzulassen. Oder Ihr PC ist nicht nur langsam, nein er schläft fast ein und braucht unheimlich lange um APP’s, oder Programme die die Grafikkarte intensiv nutzen zu starten.
Edit 10.5.2021 Unsere Lösung ganz am Schluss dieses Beitrages. Lieben Dank für die vielen E-Mails, bitte entschuldigen Sie, dass wir etwas Zeit brauchen, diese zu bearbeiten und versuchen Sie selber unseren Lösungsvorschlag. Danke
Die APP selber ist von Microsoft zertifiziert, zumindest wird dies so angezeigt. Jedoch kann sich dahinter ein Trojaner, verschleiert eingenistet haben.
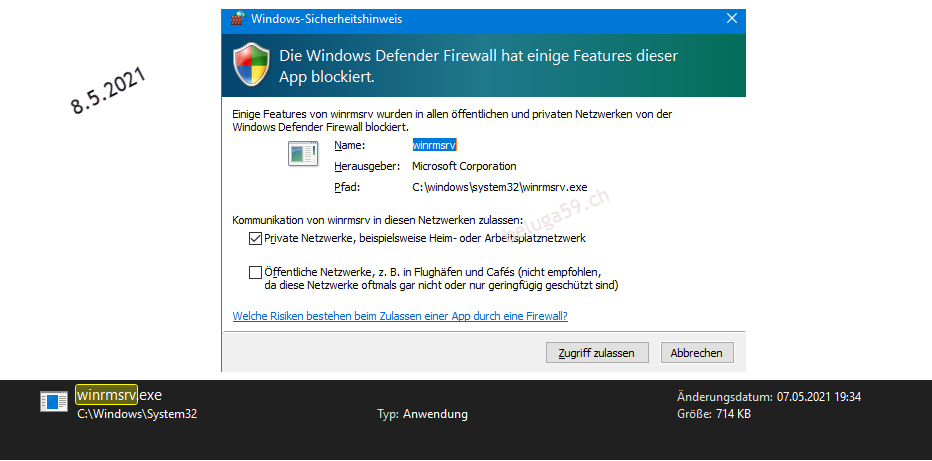
Um kurz bei obiger Meldung zu bleiben. Wenn Sie den Haken auch bei Privaten Netzwerken… zulassen klicken, können Sie nur noch mit Abbrechen die Meldung verlassen. Windows Defender verhindert dann sämtliche Zugriffe. War WinRMSRV aber schon länger aktiv, nutz dies nichts mehr.
Hinter WinRMSRV kann sich ein Krypto-Miner (Schadsoftware die unerlaubt Ihr System missbraucht um Kryptowährungen (Bitcoin) zu minen) verstecken. Hierbei wird ihre CPU und/oder Ihre Grafikkarte missbraucht um mathematische Berechnungen durchzuführen. Sie bemerken dies, dass sich Programme sehr langsam öffnen, der Explorer für die Anzeige von Verzeichnissen extrem lange braucht und so weiter. Wenn Sie den TaskManager öffnen sehen sie das Ihr System plötzlich fast zu 100% ausgelastet ist, obwohl keine Programme geöffnet sind.
WinRMSRV kann auch Windows Dienste sperren. Als Beispiel die Windows UPDATE Regeln, Ihren Virenschutz und so weiter. Selber noch nicht erlebt, aber es gibt Meldungen in einschlägigen Foren, das WinRMSRV auch selbständig Programme nachlädt und installiert. Dazu werden Anti-Malware Programme deaktiviert oder gar deinstalliert.
Bei einem unserer Kunden wurde Windows-Defender (Firewall) und der Viren und Bedrohungsschutz schlichtweg ausgeschaltet.
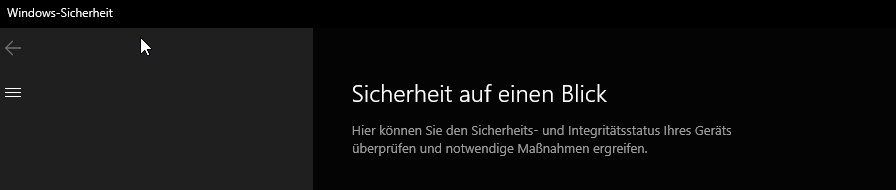
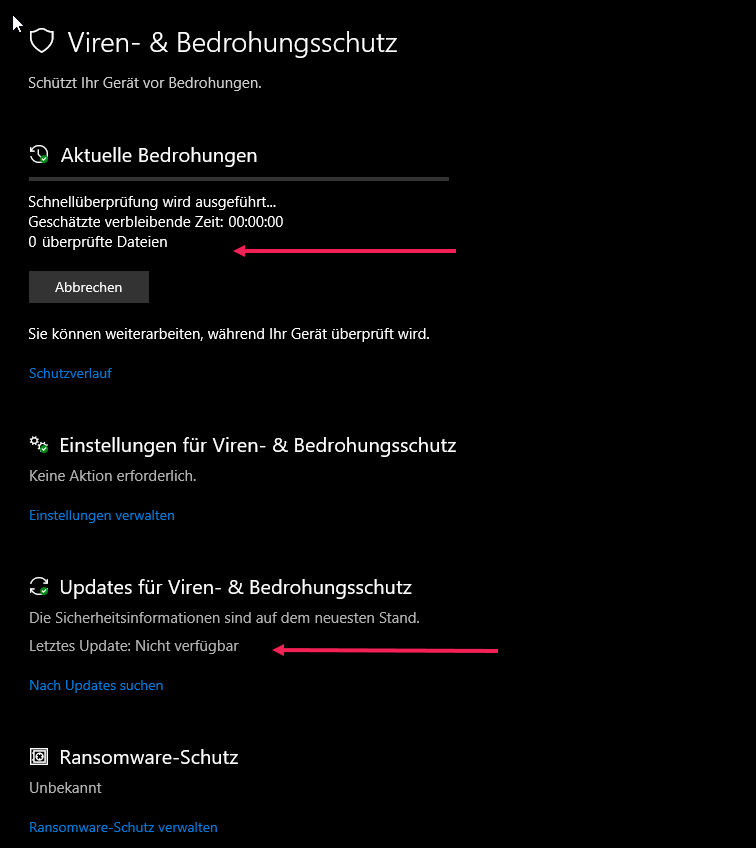
Ist dies alles schon geschehen können Sie diverse Programme im Internet runterladen, die wiederum andere Probleme verursachen. Vor allem die GratisTools, laden dann weitere Programme nach, die einem täglich melden, dass man sich doch die Pro-Version leisten soll.
Wenn obige Eigenschaften zutreffen, raten wir Ihnen, lassen Sie sich helfen. Ob durch uns, einen versierten Freund oder von einem Speziallisten.
Selbsthilfe:
Navigieren Sie in das Verzeichnis C:\Windows\System32 und suchen die Datei WinRMSRV.exe. Achten Sie auf das Datum und die Grösse. Löschen Sie die Datei NICHT, Windows reagiert sonst mit Systemabbrüchen. Wenn Sie bestimmten Viren Programme installiert haben, können Sie mit der rechten Maustaste die Option «Jetzt prüfen» oder «mit xx jetzt prüfen» anwählen. Hat der Trojaner schon zugeschlagen sind diese Optionen weg.
Sortieren Sie die Ansicht nach Änderungsdatum und achten auf die Programme die zur gleichen Zeit geändert wurden.
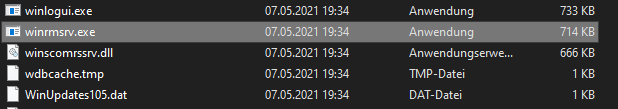
Wurde zur gleichen Zeit die WinUpdatesXXX.dat geändert sollten Sie unbedingt Ihr System mit einem Malware-Programm durchforsten. Wir können Ihnen leider keines der GratisTools empfehlen, da alle die WIR probiert haben, unerlaubt weitere Programme installiert haben. MalwareByte kann einige Tage gratis getestet werden. Achtung bei der Installation, alle weiteren Tools disabled anwählen.
Informativ:
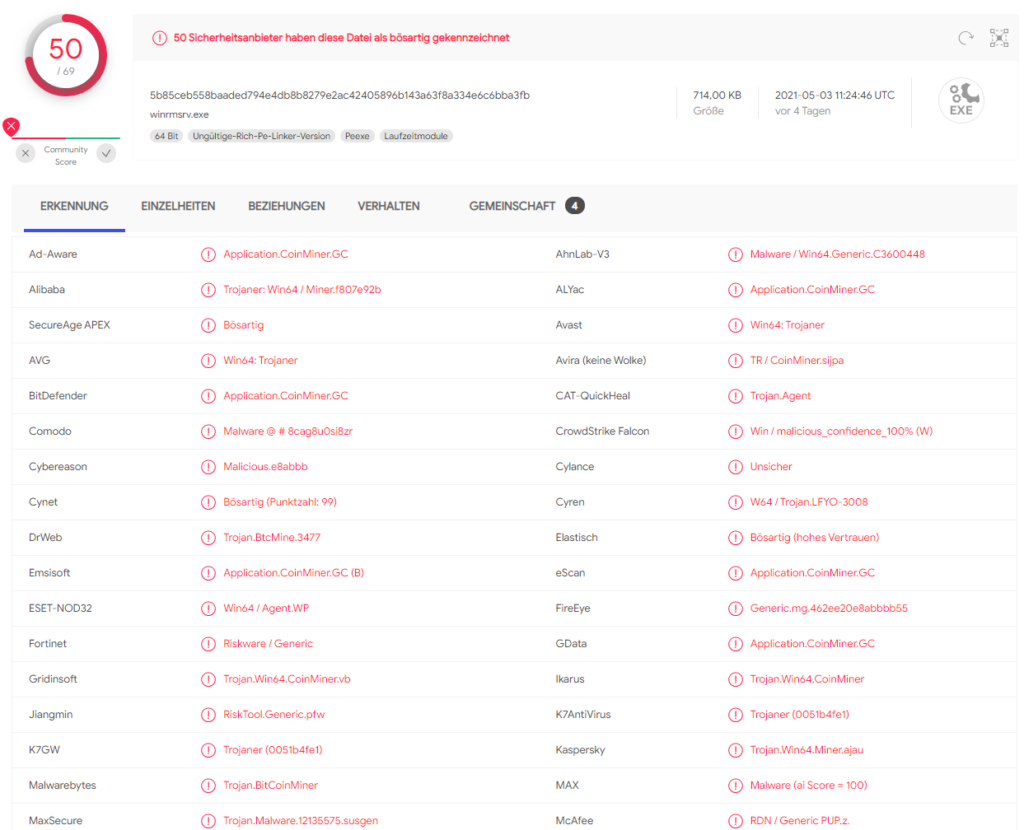
VirusTotal meldet am 8.5.2021 dass 50 Sicherheitscenter diese Datei als gefährlich einstufen. Mit dabei BitDefender
System
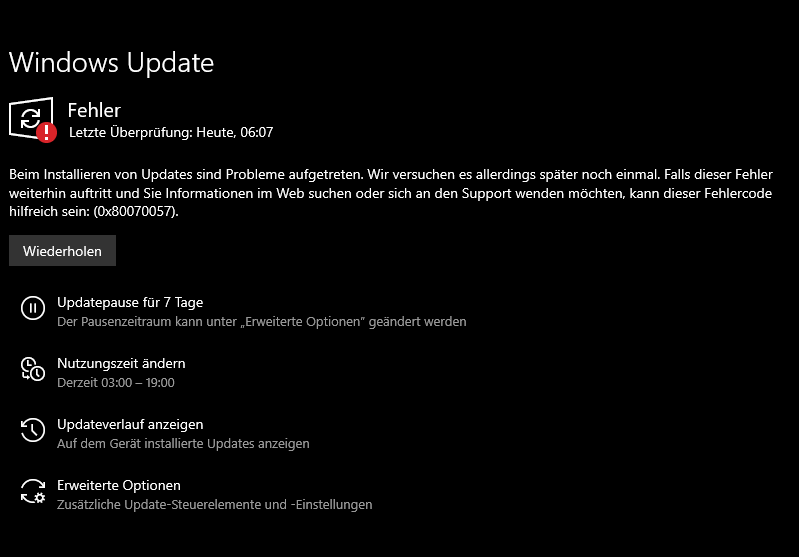
Feststellen ob der Trojaner bereits eingedrungen ist. Öffnen Sie Windows Update, klicken Sie auf «Jetzt nach Updates suchen…». Wenn Sie immer wieder folgende Meldung erhalten, müssen Sie handeln.
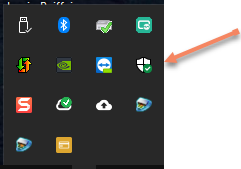
Wenn Sie bemerken, dass beim Windows internen Schutz das ICON unten Rechts (ausgeblendete Apps) nicht mehr erscheint
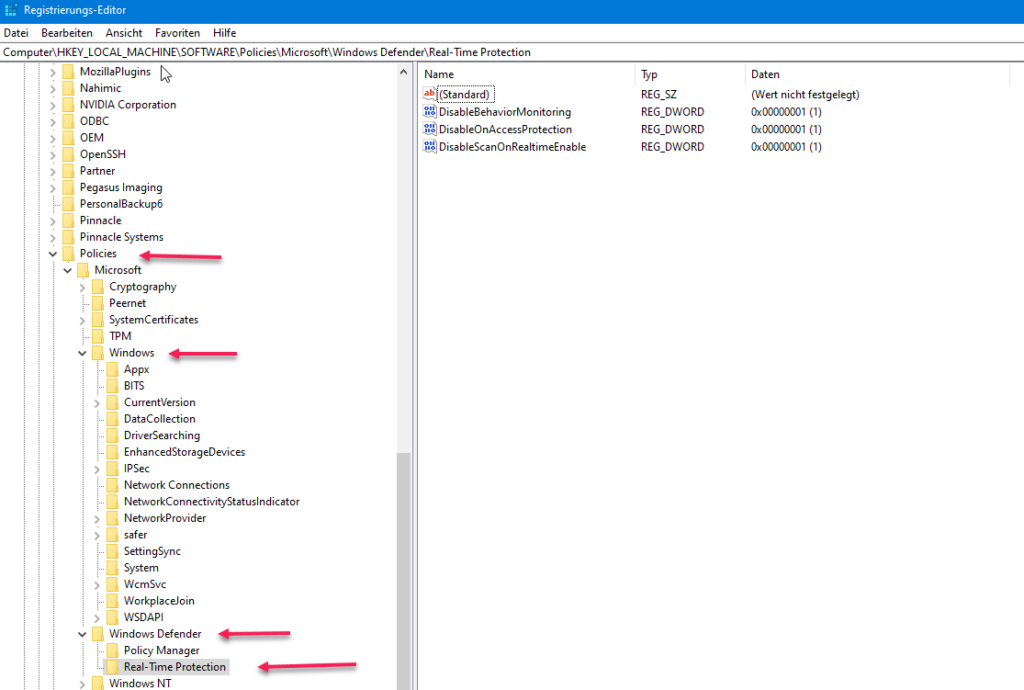
Wenn Sie in der Registry feststellen, dass folgende Einträge vorhanden sind..
Bereits nach wenigen Stunden sind mehr als 30 Dateien von Windows betroffen, darunter Login und Sicherheit. Ab jetzt gehört Dein PC nicht mehr Dir. Bist Du Privat vernetzt «freuen» sich auch die anderen Benutzer über diesen Zustand.
Betroffenes System via Malwarebytes
www.malwarebytes.com (Hier als Link, nicht als Empfehlung)
8.5.2021/06:05
Ergebnis: Abgeschlossen
Gescannte Objekte: 382465
Erkannte Bedrohungen: 30
-Scan-Optionen-
Speicher: Aktiviert
Start: Aktiviert
Dateisystem: Aktiviert
Archive: Aktiviert
Rootkits: Deaktiviert
Heuristik: Aktiviert
PUP: Erkennung
PUM: Erkennung
-Scan-Details-
Prozess: 1
Trojan.BitCoinMiner, C:\WINDOWS\SYSTEM32\WINLOGUI.EXE,
Modul: 1
Trojan.BitCoinMiner, C:\WINDOWS\SYSTEM32\WINLOGUI.EXE,
Registrierungsschlüssel: 12
Trojan.Agent, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\TREE\Microsoft\Windows\Application Experience\StartupCheckLibrary,
Trojan.Agent, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\TASKS
Trojan.Agent, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\LOGON
Trojan.Agent, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\TASKS
Trojan.Agent, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\TREE\Microsoft\Windows\WDI\SrvHost,
Trojan.Agent, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\TASKS
Trojan.Agent, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\LOGON
Trojan.Agent, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\TREE\Microsoft\Windows\Windows Error Reporting\winrmsrv,
Trojan.Agent, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\TASKS
Trojan.Agent, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\LOGON
Trojan.Agent, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\LOGON
Trojan.Agent, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\TREE\MICROSOFT\WINDOWS\WININET\Winlogui,
Registrierungswert: 5
Trojan.Agent, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\TASKS
Trojan.Agent, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\TASKS
Trojan.Agent, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\TASKS
Trojan.Agent, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\TASKS
Trojan.BitCoinMiner, HKLM\SYSTEM\CURRENTCONTROLSET\SERVICES\SHAREDACCESS\PARAMETERS\FIREWALLPOLICY\FIREWALLRULES|
Registrierungsdaten: 3
PUM.Optional.DisabledSecurityCenter, HKLM\SOFTWARE\MICROSOFT\SECURITY CENTER|ANTIVIRUSDISABLENOTIFY,
PUM.Optional.DisabledSecurityCenter, HKLM\SOFTWARE\MICROSOFT\SECURITY CENTER|FIREWALLDISABLENOTIFY,
PUM.Optional.DisabledSecurityCenter, HKLM\SOFTWARE\MICROSOFT\SECURITY CENTER|UPDATESDISABLENOTIFY,
Datei: 8
Trojan.Agent, C:\WINDOWS\SYSTEM32\TASKS\MICROSOFT\WINDOWS\APPLICATION EXPERIENCE\STARTUPCHECKLIBRARY,
Trojan.Agent, C:\WINDOWS\SYSTEM32\TASKS\MICROSOFT\WINDOWS\WDI\SRVHOST,
Trojan.Agent, C:\WINDOWS\SYSTEM32\TASKS\MICROSOFT\WINDOWS\WINDOWS ERROR REPORTING\WINRMSRV,
Trojan.Agent, C:\WINDOWS\SYSTEM32\TASKS\MICROSOFT\WINDOWS\WININET\WINLOGUI,
Trojan.FakeMS.TskLnk, C:\WINDOWS\SYSTEM32\STARTUPCHECKLIBRARY.DLL,
Malware.AI.4034475873, C:\WINDOWS\SYSTEM32\XXXWINSCOMRSSRV.DLL,
Trojan.BitCoinMiner, C:\WINDOWS\SYSTEM32\WINLOGUI.EXE,
Trojan.BitCoinMiner, C:\WINDOWS\SYSTEM32\XXXWINRMSRV.EXE,
(end)
Ironie an: Immerhin können nun Deine Kids keine Spiele mehr spielen, die die Grafikkarte stark nutzen oder werden reklamieren dass Netflix nicht mehr richtig läuft. Erhöht das «Familiensein» immens. Ironie aus:
Da MINEN Deinen PC und vor allem Deine Grafikkarte nutzt, wirst Du auch überrascht sein wie hoch eine Stromrechnung auf einmal werden kann. Der Stromverbrauch Weltweit alleine für die Währung Bitcoin benötigt mehr Strom als ganz Italien.
Was wir nicht empfehlen können:
Kaspersky Anti-Ransomware (mehr elend als Hilfe, findet obigen Trojaner NICHT 9.5.2021 auf Windows 10 Home und Pro)
Malwarebytes Anti-Malware findet einen Teil, entfernt diese zum Teil, aber weder Windows Update noch Windows Defender läuft danach.
Avira Free, findet den Trojan.Agent lässt aber den BitCoinMiner weiter arbeiten (8.5.2021 auf Windows 10 Pro)
Was hat bei uns geholfen.
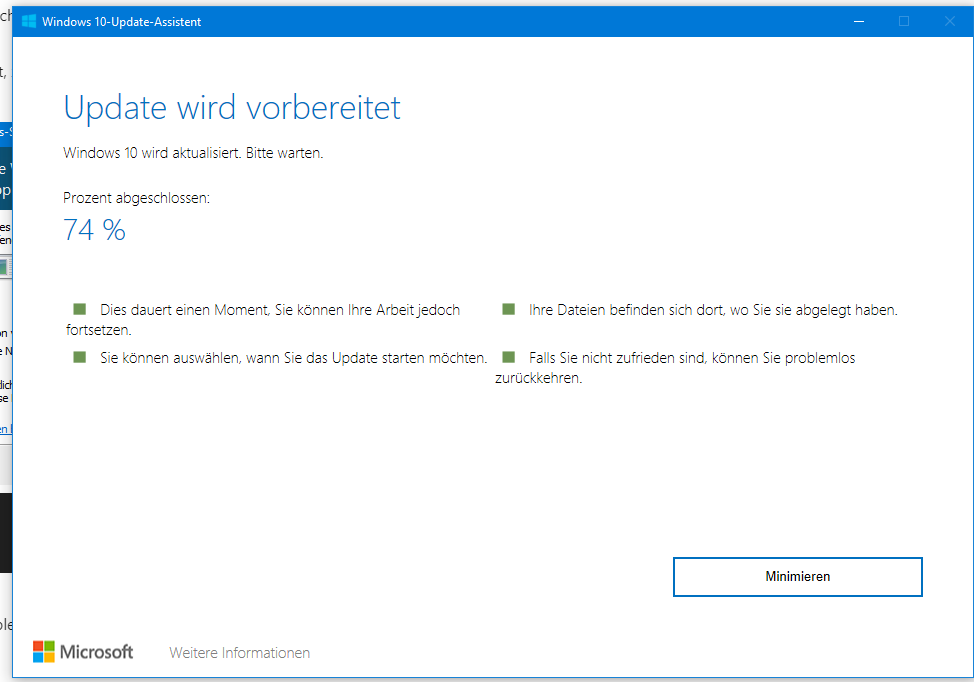
Bei 6 von 8 PC half das Tool von Microsoft selber. Es ist ein erzwungenes Windows 10 Update, das anscheinend auch bei «verseuchten» Geräten, die Registry bereinigt und mit den neusten Features von Windows 10 arbeitet. Der Link dazu Zuvor haben wir, weil nicht anders möglich, mit Malwarebytes die PC gesäubert. Bei 2 PC (relativ neu und von Hause aus mit Windows 10 H2 installiert) half auch dieses Vorgehen nicht. Wie sich das äussert? Windows Defender und Windows Update laufen nicht.
Erfolg hatten wir bei System mit Version 2004 und 2009.
Erschrecken Sie dabei nicht, das dieses Update zeitweise bei 35/74 82% längere Zeit stehen bleibt.


Leser-News